Jasa Audit Siber Kantor: Manfaat dan Tahapan Pemeriksaan

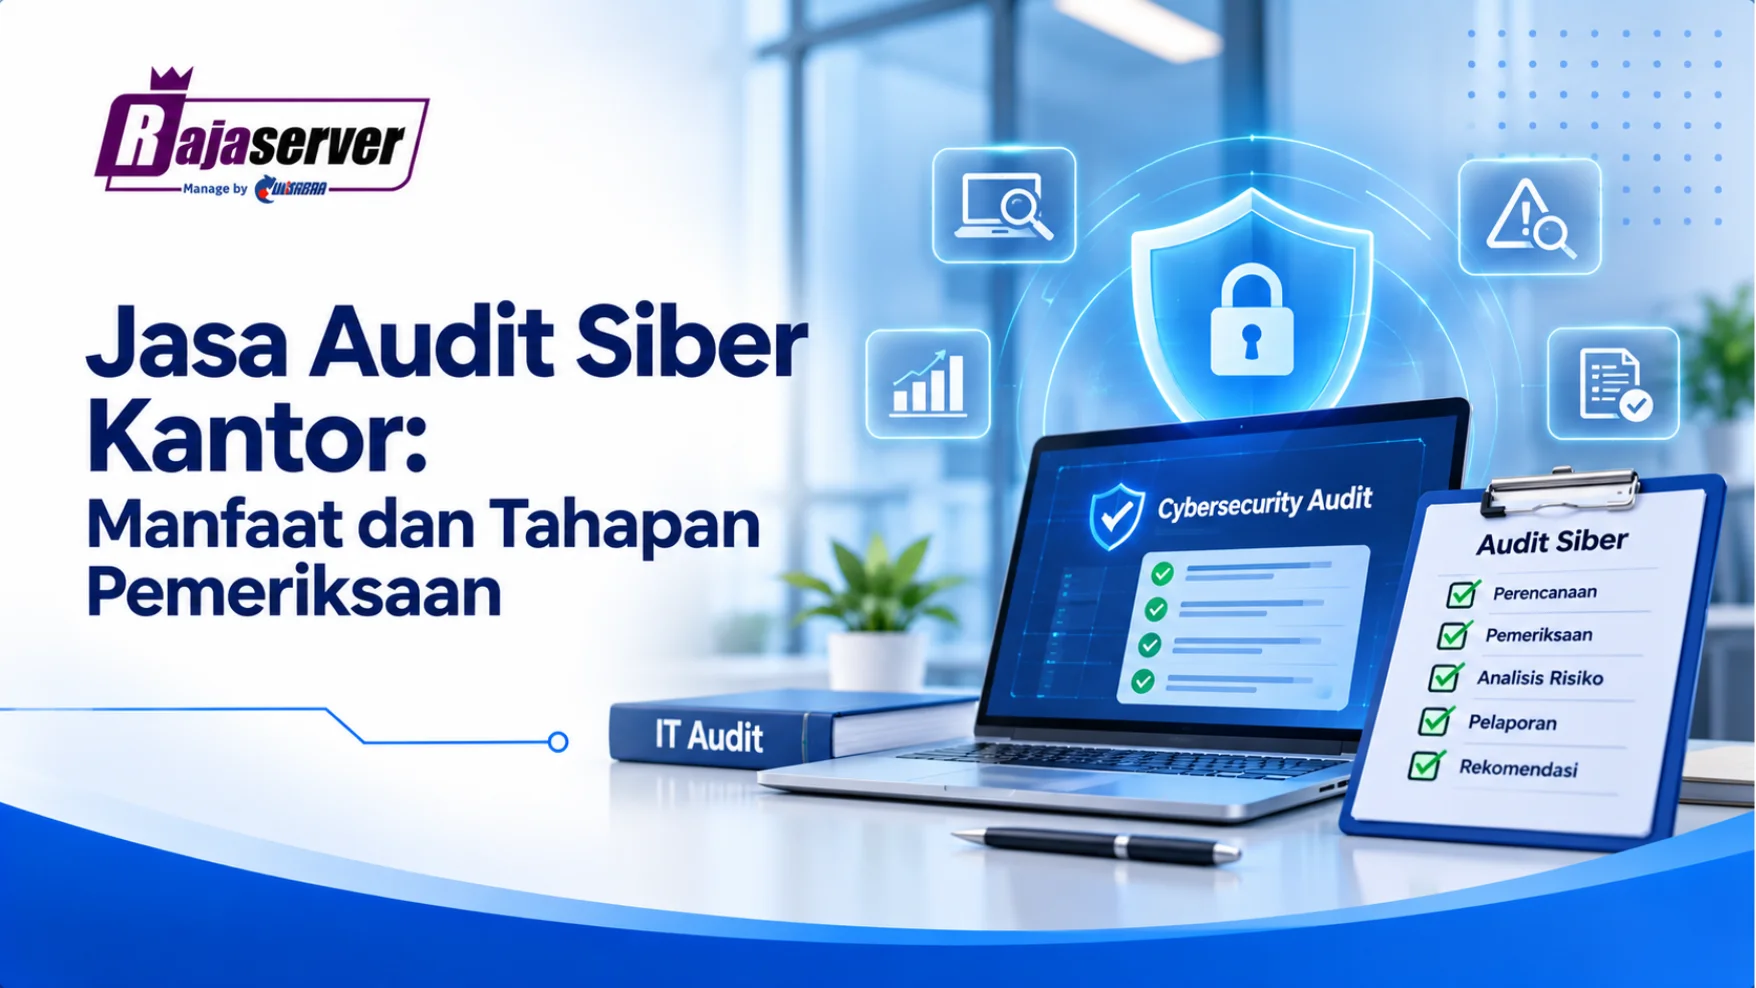
Keamanan sistem IT menjadi salah satu aspek penting yang perlu diperhatikan setiap perusahaan. Penggunaan komputer, server, jaringan internet, email bisnis, hingga penyimpanan data digital membuka peluang munculnya berbagai ancaman siber, seperti phishing, malware, ransomware, dan akses ilegal.
Namun, apakah sistem keamanan kantor sudah benar-benar mampu melindungi seluruh data dan perangkat perusahaan? Untuk mengetahuinya, perusahaan dapat memanfaatkan jasa audit siber kantor. Pemeriksaan ini membantu mengidentifikasi celah keamanan, mengevaluasi sistem perlindungan, serta menentukan langkah perbaikan yang sesuai dengan risiko operasional.
Apa Itu Audit Siber Kantor?
Audit siber kantor merupakan proses pemeriksaan terhadap sistem, jaringan, perangkat, aplikasi, dan kebijakan keamanan IT perusahaan untuk mengetahui tingkat perlindungannya terhadap ancaman digital.
Melalui jasa audit siber kantor, perusahaan dapat mengevaluasi konfigurasi keamanan, pengaturan hak akses, perlindungan data, hingga potensi kerentanan pada infrastruktur IT. Cakupan pemeriksaan dapat disesuaikan dengan skala perusahaan dan kompleksitas sistem yang digunakan.
Dalam praktiknya, audit siber dapat mencakup vulnerability assessment, pemeriksaan firewall, endpoint protection, keamanan email, serta evaluasi pengelolaan akses pengguna. Hasil pemeriksaan kemudian digunakan sebagai dasar untuk menentukan prioritas perbaikan.
Manfaat Menggunakan Jasa Audit Siber Kantor
Melakukan audit keamanan bukan hanya bertujuan menemukan kesalahan pada sistem. Pemeriksaan ini juga membantu perusahaan memahami risiko dan meningkatkan kesiapan dalam menghadapi ancaman digital.
Berikut beberapa manfaat yang bisa diperoleh perusahaan.
1. Mengidentifikasi Celah Keamanan
Audit membantu menemukan kelemahan pada jaringan, aplikasi, server, maupun perangkat kerja. Misalnya, penggunaan software yang belum diperbarui, konfigurasi firewall yang kurang tepat, atau akun pengguna dengan hak akses berlebihan.
Dengan mengetahui celah tersebut, perusahaan dapat menentukan tindakan perbaikan sebelum kelemahan dimanfaatkan oleh pihak yang tidak bertanggung jawab.
2. Melindungi Data Perusahaan
Data pelanggan, dokumen keuangan, informasi karyawan, dan dokumen operasional merupakan aset penting bagi perusahaan. Kebocoran atau kehilangan data dapat mengganggu aktivitas bisnis dan menimbulkan kerugian.
Melalui jasa audit siber kantor, perusahaan dapat mengevaluasi bagaimana data disimpan, diakses, dan dilindungi. Pemeriksaan juga membantu mengidentifikasi risiko akses yang tidak sesuai dengan kewenangan pengguna.
3. Mengurangi Risiko Gangguan Operasional
Serangan ransomware, malware, dan aktivitas mencurigakan pada jaringan dapat menyebabkan sistem tidak dapat digunakan sementara waktu. Kondisi ini berpotensi menghambat pekerjaan dan layanan perusahaan.
Audit membantu mengevaluasi kesiapan sistem keamanan, termasuk mekanisme deteksi, penanganan insiden, serta pemulihan operasional.
4. Menentukan Prioritas Investasi Keamanan IT
Tidak semua perusahaan membutuhkan perangkat keamanan dengan spesifikasi yang sama. Hasil audit membantu tim IT mengetahui bagian yang paling membutuhkan peningkatan perlindungan.
Dengan begitu, perusahaan dapat menentukan kebutuhan seperti firewall, antivirus, endpoint protection, atau security monitoring berdasarkan kondisi infrastruktur yang sebenarnya.
Tahapan Pemeriksaan dalam Jasa Audit Siber Kantor
Agar hasil pemeriksaan lebih terarah, proses audit perlu dilakukan melalui beberapa tahapan. Ruang lingkup dan metode pemeriksaan dapat berbeda sesuai kebutuhan serta kompleksitas sistem perusahaan.
1. Identifikasi Aset dan Kebutuhan IT
Tahap awal dimulai dengan mendata aset digital perusahaan, seperti server, komputer, perangkat jaringan, aplikasi, email, dan penyimpanan data.
Tim pemeriksa juga perlu memahami alur kerja, jumlah pengguna, serta sistem yang paling penting bagi operasional perusahaan.
2. Pemeriksaan Infrastruktur dan Konfigurasi Keamanan
Selanjutnya, dilakukan pemeriksaan terhadap kondisi infrastruktur IT, termasuk konfigurasi jaringan, firewall, sistem operasi, dan pengaturan hak akses.
Pemeriksaan ini bertujuan mengetahui apakah sistem sudah menggunakan pengaturan keamanan yang sesuai dan apakah terdapat konfigurasi yang berpotensi menimbulkan risiko.
3. Vulnerability Assessment
Pada tahap ini, pemeriksa melakukan identifikasi dan penilaian terhadap kerentanan yang ditemukan pada sistem atau jaringan.
Setiap temuan perlu dianalisis berdasarkan tingkat risiko dan potensi dampaknya. Dengan demikian, perusahaan dapat membedakan masalah yang perlu segera ditangani dan perbaikan yang dapat direncanakan kemudian.
4. Analisis Risiko dan Evaluasi Perlindungan
Hasil pemeriksaan kemudian dianalisis untuk mengetahui kemungkinan ancaman serta dampaknya terhadap perusahaan.
Kerangka NIST Cybersecurity Framework 2.0 dapat digunakan sebagai salah satu referensi pengelolaan risiko keamanan siber. Kerangka ini mencakup enam fungsi, yaitu Govern, Identify, Protect, Detect, Respond, dan Recover.
5. Penyusunan Laporan dan Rekomendasi
Tahap terakhir adalah menyusun laporan hasil audit yang berisi temuan, tingkat risiko, dan rekomendasi perbaikan.
Rekomendasi tersebut dapat mencakup pembaruan sistem, penyesuaian konfigurasi firewall, pembatasan hak akses, peningkatan endpoint protection, hingga penerapan monitoring keamanan.
Dukung Keamanan IT Perusahaan Bersama RajaServer
Melakukan pemeriksaan keamanan secara berkala membantu perusahaan memahami kondisi infrastruktur IT dan mengantisipasi potensi ancaman digital. Karena itu, pemilihan jasa audit siber kantor perlu mempertimbangkan kebutuhan pemeriksaan sekaligus tindak lanjut terhadap hasil evaluasi.
Melalui layanan Cyber Security RajaServer, perusahaan dapat memperoleh dukungan solusi keamanan seperti firewall dan network security, antivirus dan endpoint protection, email security, web filtering, vulnerability assessment, hingga security monitoring dan incident response.
Selain itu, tersedia layanan Managed IT Services untuk membantu maintenance, monitoring sistem, troubleshooting, serta patch management secara berkala.
Konsultasikan kebutuhan keamanan infrastruktur IT perusahaan bersama RajaServer melalui WhatsApp +628998401080 untuk mendapatkan solusi yang sesuai dengan kondisi dan kebutuhan operasional bisnis.
FAQ Seputar Jasa Audit Siber Kantor
Apa tujuan utama audit siber kantor?
Tujuannya untuk mengidentifikasi celah keamanan, mengevaluasi perlindungan sistem, dan membantu mengurangi risiko serangan siber.
Seberapa sering audit siber perlu dilakukan?
Frekuensinya bergantung pada tingkat risiko dan kebutuhan perusahaan. Pemeriksaan berkala serta evaluasi setelah perubahan sistem penting untuk dipertimbangkan.
Apa perbedaan audit siber dan vulnerability assessment?
Audit siber memiliki cakupan lebih luas, sedangkan vulnerability assessment berfokus pada identifikasi dan penilaian kerentanan sistem.
Apakah perusahaan kecil perlu melakukan audit siber?
Ya. Perusahaan kecil tetap memiliki risiko kebocoran data, malware, dan akses ilegal sehingga pemeriksaan keamanan tetap diperlukan.

