Standar Keamanan Data Internasional yang Perlu Diketahui

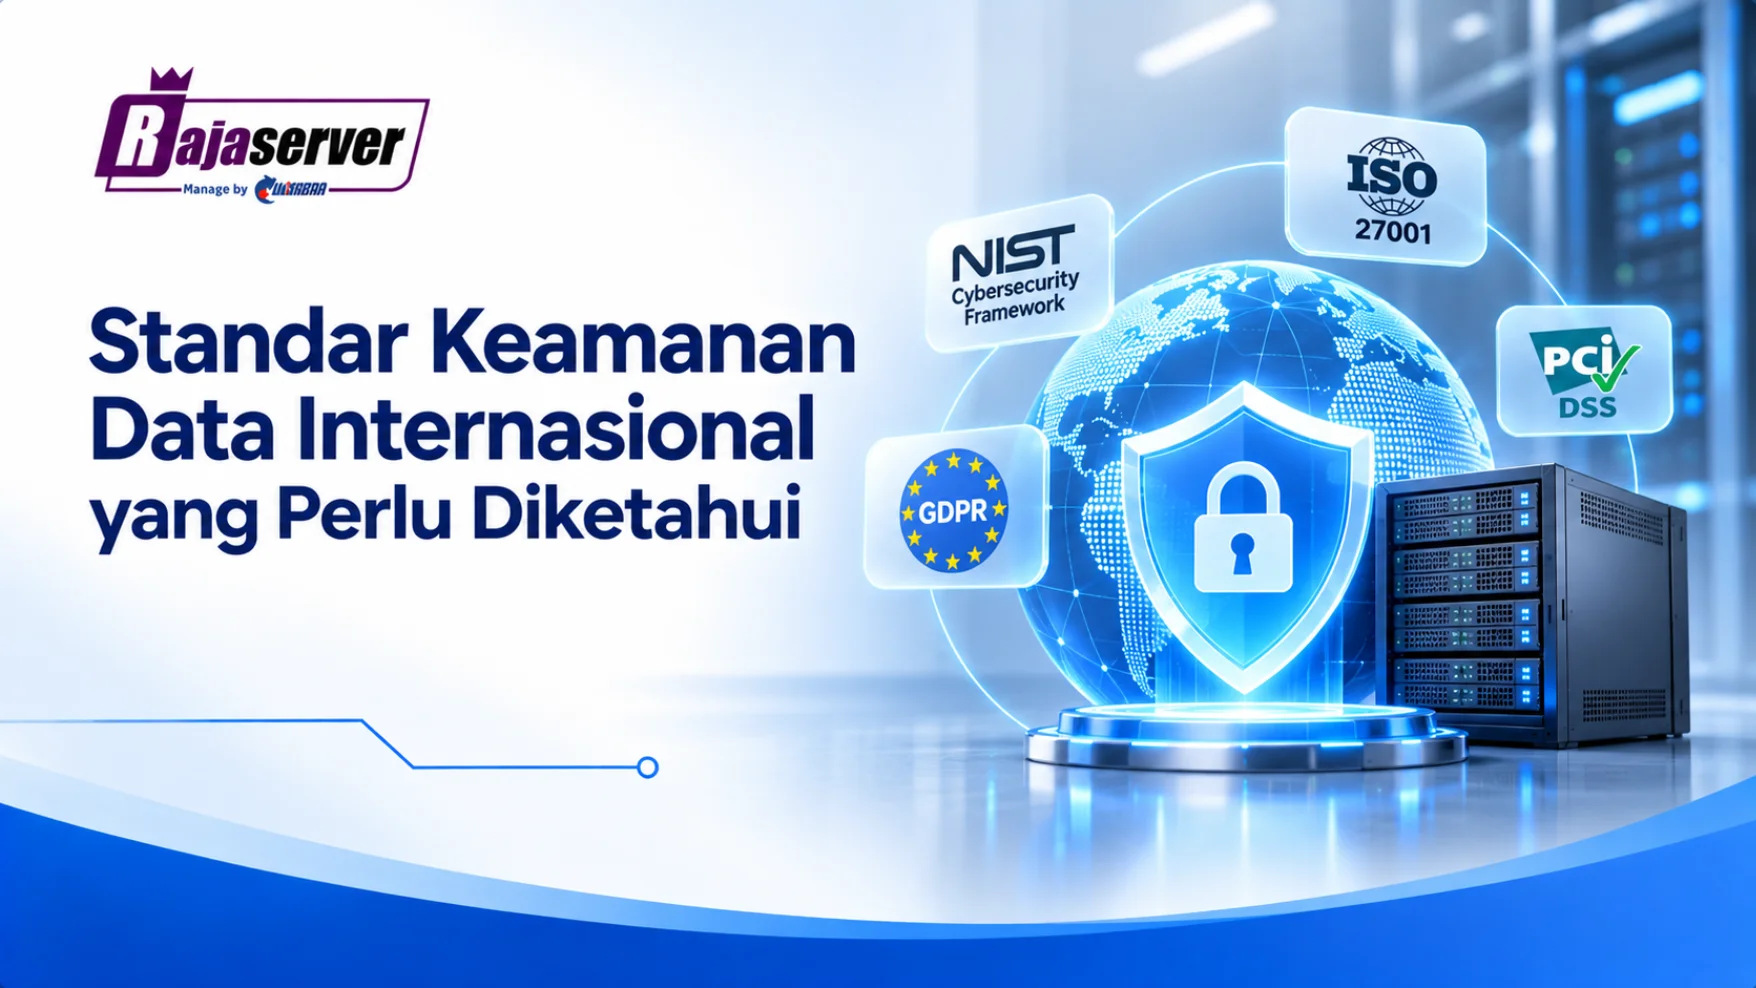
Keamanan data menjadi salah satu aspek penting dalam operasional perusahaan, terutama ketika aktivitas bisnis semakin bergantung pada server, cloud, aplikasi, dan jaringan digital. Tanpa perlindungan yang memadai, informasi perusahaan dapat menghadapi risiko kebocoran, pencurian, kehilangan, hingga akses oleh pihak yang tidak berwenang.
Lalu, bagaimana perusahaan memastikan sistem keamanan datanya sudah sesuai dengan praktik yang diakui secara global? Salah satu caranya adalah memahami dan menerapkan standar keamanan data internasional. Standar ini dapat menjadi acuan dalam mengelola risiko, melindungi informasi, serta membangun infrastruktur IT yang lebih aman dan terstruktur.
Apa Itu Standar Keamanan Data Internasional?
Standar keamanan data internasional merupakan pedoman, persyaratan, atau kerangka kerja yang digunakan organisasi untuk melindungi informasi dari berbagai ancaman keamanan. Cakupannya meliputi pengelolaan akses, perlindungan data, keamanan jaringan, pengendalian risiko, hingga penanganan insiden.
Penerapannya membantu perusahaan memiliki prosedur keamanan yang lebih konsisten. Selain melindungi informasi internal, standar tersebut juga dapat meningkatkan kepercayaan pelanggan dan mitra bisnis terhadap pengelolaan data perusahaan.
Namun, setiap standar memiliki fokus dan ruang lingkup berbeda. Oleh karena itu, pemilihannya perlu disesuaikan dengan jenis informasi yang dikelola, industri, serta kebutuhan operasional perusahaan.
Jenis Standar Keamanan Data Internasional
Ada beberapa standar dan kerangka kerja yang banyak digunakan organisasi untuk mengelola keamanan informasi. Berikut beberapa di antaranya yang perlu diketahui.
ISO/IEC 27001
Sistem manajemen keamanan informasi (ISMS) ISO/IEC 27001 merupakan salah satu standar keamanan data internasional yang paling dikenal. Standar ini menetapkan persyaratan untuk membangun, menerapkan, memelihara, dan terus meningkatkan Information Security Management System (ISMS).
Menurut International Organization for Standardization (ISO), ISO/IEC 27001:2022 membantu organisasi mengelola risiko keamanan informasi berdasarkan kebutuhan dan karakteristik masing-masing perusahaan. Penerapannya mencakup identifikasi risiko, kebijakan keamanan, pengendalian akses, serta evaluasi berkala. Standar ini dapat digunakan organisasi dari berbagai ukuran dan sektor industri.
NIST Cybersecurity Framework (CSF)
NIST Cybersecurity Framework merupakan kerangka kerja yang dikembangkan oleh National Institute of Standards and Technology (NIST) untuk membantu organisasi mengelola risiko keamanan siber.
Pada versi 2.0, kerangka kerja ini memiliki enam fungsi utama, yaitu:
-
Govern: Mengatur strategi, kebijakan, dan tanggung jawab keamanan.
-
Identify: Mengidentifikasi aset serta risiko keamanan.
-
Protect: Menerapkan perlindungan terhadap sistem dan data.
-
Detect: Mendeteksi potensi ancaman atau insiden.
-
Respond: Menangani insiden keamanan yang terjadi.
-
Recover: Memulihkan sistem dan operasional setelah insiden.
Keenam fungsi tersebut saling melengkapi agar perusahaan dapat mengelola risiko keamanan siber secara berkelanjutan.
General Data Protection Regulation (GDPR)
GDPR merupakan regulasi perlindungan data pribadi yang berlaku di Uni Eropa. Aturannya juga relevan bagi organisasi di luar wilayah tersebut apabila memproses data pribadi individu yang berada di Uni Eropa dalam kondisi yang diatur GDPR.
Regulasi ini mengatur bagaimana organisasi mengumpulkan, menggunakan, menyimpan, dan melindungi data pribadi. Beberapa prinsip utamanya meliputi transparansi, pembatasan tujuan penggunaan data, minimalisasi data, serta integritas dan kerahasiaan informasi. Dengan memahami GDPR, perusahaan dapat meningkatkan tata kelola data pribadi dan memperhatikan hak individu atas informasi mereka.
Payment Card Industry Data Security Standard (PCI DSS)
PCI DSS merupakan standar keamanan yang dirancang untuk melindungi data pemegang kartu pembayaran. Standar ini ditujukan bagi organisasi yang menyimpan, memproses, atau mengirimkan data kartu pembayaran, termasuk pihak yang dapat memengaruhi keamanan lingkungan data tersebut.
Persyaratannya mencakup pengamanan jaringan, perlindungan data kartu, pengendalian akses, serta pemantauan sistem. Versi PCI DSS 4.0.1 menjadi salah satu versi standar yang tersedia dalam dokumentasi resmi PCI Security Standards Council. Standar ini sangat relevan bagi perusahaan yang menjalankan sistem pembayaran digital, layanan transaksi, maupun bisnis yang memproses informasi kartu pelanggan.
Mengapa Perusahaan Perlu Menerapkan Standar Keamanan Data?
Memahami standar keamanan data internasional bukan hanya tentang memenuhi persyaratan tertentu. Penerapannya juga dapat membantu perusahaan membangun sistem perlindungan informasi yang lebih terarah.
Berikut beberapa manfaat yang bisa diperoleh:
-
Mengurangi risiko kebocoran data: Pengendalian akses dan perlindungan informasi membantu membatasi potensi penyalahgunaan data.
-
Meningkatkan kepercayaan pelanggan: Pengelolaan informasi yang terstruktur dapat memperkuat kepercayaan pelanggan dan mitra bisnis.
-
Mendukung kepatuhan: Standar dan regulasi tertentu membantu perusahaan memenuhi persyaratan keamanan serta perlindungan data yang relevan.
-
Memperkuat kesiapan menghadapi insiden: Prosedur deteksi, respons, dan pemulihan membantu perusahaan menangani gangguan keamanan dengan lebih terencana.
-
Menjaga keberlangsungan bisnis: Perlindungan sistem dan informasi membantu mengurangi dampak gangguan terhadap operasional perusahaan.
Cara Menerapkan Standar Keamanan Data di Perusahaan
Setelah mengetahui jenis dan manfaatnya, perusahaan perlu menyiapkan langkah penerapan yang sesuai dengan kondisi infrastruktur IT. Proses ini sebaiknya dilakukan secara bertahap agar pengamanan tidak hanya berfokus pada dokumen kebijakan, tetapi juga diterapkan dalam operasional sehari-hari.
1. Identifikasi Aset dan Risiko Data
Mulailah dengan mengidentifikasi jenis data yang dimiliki, lokasi penyimpanan, pihak yang memiliki akses, serta tingkat kepentingannya. Setelah itu, lakukan penilaian risiko untuk mengetahui potensi ancaman terhadap informasi perusahaan.
2. Terapkan Kontrol Akses dan Keamanan Jaringan
Batasi akses informasi berdasarkan tanggung jawab masing-masing pengguna. Perusahaan juga perlu menerapkan autentikasi, segmentasi jaringan, firewall, dan pembaruan sistem secara berkala untuk mengurangi celah keamanan.
3. Siapkan Backup dan Pemulihan Data
Backup membantu perusahaan memulihkan informasi ketika terjadi kerusakan perangkat, kesalahan operasional, atau serangan siber. Pastikan proses pencadangan dilakukan secara terjadwal dan pemulihannya diuji secara berkala.
4. Lakukan Monitoring dan Evaluasi Berkala
Pemantauan aktivitas jaringan dan server membantu tim IT menemukan aktivitas yang tidak biasa. Evaluasi berkala juga diperlukan untuk memastikan kebijakan dan kontrol keamanan tetap sesuai dengan perkembangan risiko.
5. Berikan Edukasi Keamanan kepada Karyawan
Karyawan perlu memahami cara menjaga keamanan informasi dalam aktivitas kerja sehari-hari. Perusahaan dapat mengadakan pelatihan mengenai penggunaan kata sandi yang kuat, identifikasi email phishing, serta prosedur pelaporan aktivitas mencurigakan. Edukasi secara berkala membantu mengurangi risiko kebocoran data akibat kesalahan manusia (human error).
Dukung Keamanan Data Perusahaan Bersama RajaServer
Penerapan standar keamanan data internasional membutuhkan kombinasi kebijakan, teknologi, dan pengelolaan infrastruktur IT yang tepat. Perusahaan perlu memastikan server, jaringan, penyimpanan, serta sistem keamanan memiliki perlindungan yang sesuai dengan risiko operasional.
RajaServer menyediakan berbagai solusi infrastruktur IT yang dapat mendukung kebutuhan tersebut, mulai dari Cyber Security, Server Solution, hingga Storage & Backup untuk membantu perusahaan mengelola dan melindungi data. Selain itu, perusahaan dapat memanfaatkan layanan Managed IT Services untuk mendukung monitoring, maintenance, dan pengelolaan infrastruktur IT secara berkala.
Dengan dukungan infrastruktur yang tepat, perusahaan dapat membangun lingkungan IT yang lebih aman, terstruktur, dan siap menghadapi perkembangan ancaman digital. Hubungi RajaServer melalui WhatsApp +628998401080untuk mendiskusikan kebutuhan infrastruktur IT perusahaan.
FAQ Seputar Standar Keamanan Data Internasional
Apa standar keamanan data internasional yang paling umum digunakan?
Beberapa di antaranya adalah ISO/IEC 27001, NIST Cybersecurity Framework, GDPR, dan PCI DSS. Masing-masing memiliki fokus dan ruang lingkup berbeda.
Apakah ISO 27001 dan NIST memiliki fungsi yang sama?
Tidak. ISO 27001 menetapkan persyaratan sistem manajemen keamanan informasi, sedangkan NIST CSF merupakan kerangka kerja untuk mengelola risiko keamanan siber.
Apakah GDPR berlaku untuk perusahaan di Indonesia?
Bisa. GDPR dapat berlaku bagi perusahaan di luar Uni Eropa yang memproses data pribadi individu di Uni Eropa dalam kondisi yang ditentukan regulasi tersebut.
Apakah semua perusahaan wajib menerapkan ISO 27001?
Tidak semua perusahaan diwajibkan menerapkannya. Namun, standar ini dapat digunakan sebagai acuan untuk membangun sistem manajemen keamanan informasi.
Apa hubungan backup dengan keamanan data?
Backup membantu menyediakan salinan data yang dapat digunakan untuk pemulihan ketika terjadi kehilangan, kerusakan, atau gangguan pada sistem utama.

